本地组和域组
本地组
- Administrators
该组的成员对服务器具有完全的控制权,并可以根据需要向用户分配用户权限和访问控制权限。administrator 帐户是该组的一个默认成员,该组的SID恒为S-1-5-32-544。 - Users
此组的成员可以执行公共任务,例如运行应用程序、使用本地打印机和网络打印机以及锁定服务器等。新创建一个用户,会被默认加入到该组当中,该组的SID 恒为 S-1-5-32-545。 - Guests
该组的成员是临时访问帐户,其成员在登录时会创建一个临时配置文件,当该成员注销时,该配置文件将被删除。Guest 帐户是此组的默认成员。该组的SID恒为 S-1-5-32-546。 - Backup Operators
该组的成员可以备份和恢复服务器上的文件,而不考虑保护这些文件的任何权限。这是因为执行备份的权限优先于所有的文件权限。该组中默认没有成员,该组的 SID 恒为 S-1-5-32-551。 - Remote Desktop Users
该组的成员可以远程登录(RDP)到服务器。该组中默认没有成员,该组的SID恒为S1-5-32-555。 - Power Users
windows 2008及其以后的机器弃用该组,改组的权限比Users组高,比administrator低 - Network Configuration Operators
该组的成员可以更改 TCP/IP 设置,并更新和发布 TCP/IP 地址。该组中默认没有成员。该组的 SID 恒为 S-1-5-32-556。
域组
域组分为安全组和通信组,通讯组只能与电子邮件应用程序(如 Exchange)一起使用,以便向用户集合发送电子邮件。域组根据作用域不同,还分为域本地组,域全局组,域通用组
【域全局组】    输入:仅本域用户/组  ───────> 输出:全林所有资源
【域本地组】    输入:全林所有用户/组 ───────> 输出:仅本域资源
【域通用组】 输入:全林所有用户/组 ───────> 输出:全林所有资源在跨域权限控制时,一般使用AGDLP模型[ 域账号 A ] ──> [ 域全局组 G ] ──> [ 域通用组 U (仅限同林多域场景) ] ──> [ 域本地组 DL ] ──> [ 资源 ACL 权限 P ]
举个例子就是,公司a和公司b有业务联系,公司a可以先创建一个域全局组,选择本地域组或者用户添加到这个组,然后公司b创建一个域本地组,在活动目录上将读取权限从本地改为a公司
内置的域本地组: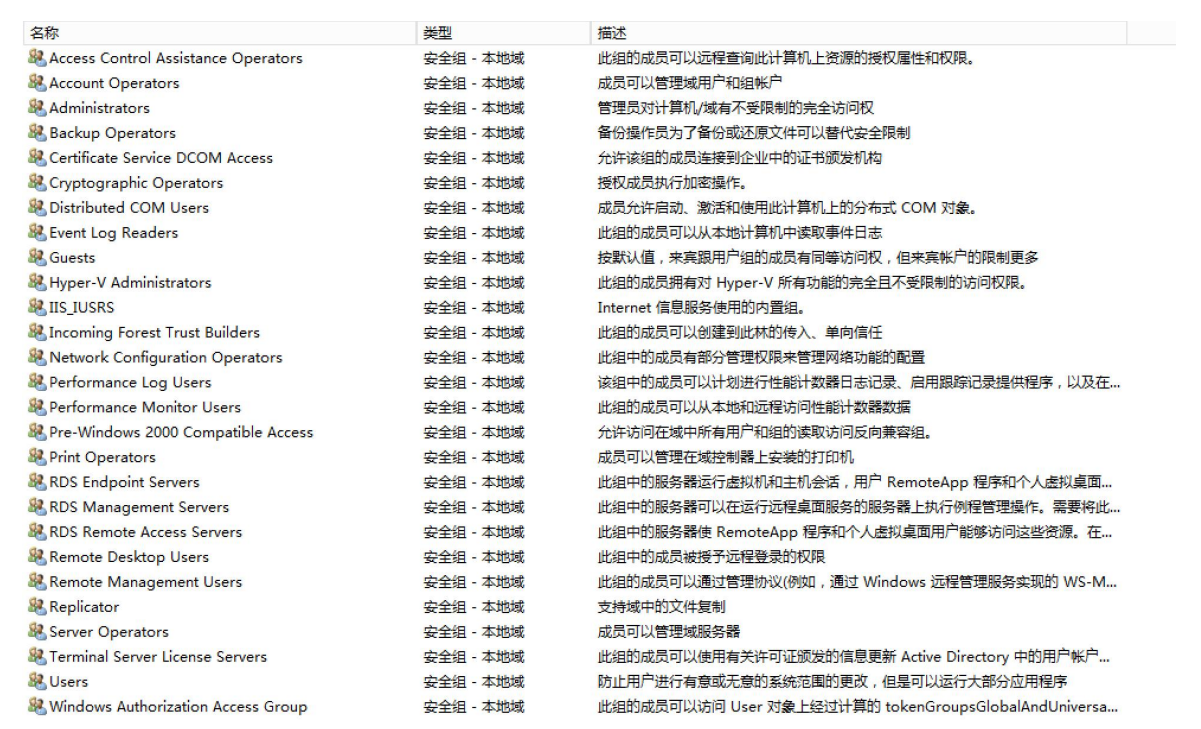
比较常见的域本地组:
- Account Operators
该组位于 Builtin 容器内,默认情况下,该内置组没有成员,并且也不属于其他组。它可以创建和管理域中的用户和组,包括它自己的成员身份和Server
Operators 组的成员身份。但是它不能更改属于 Administrators 或DomainAdmins 组的账号,也不能更改这些组。该组是服务管理员,因为它可以修改Server Operators 组,进而可以修改域控制器设置。作为最佳做法是将该组的成员留空,并且不要将其用于任何委派管理。无法重命名、删除或移动此组。该组的SID 恒为 S-1-5-32-548。 - Administrators
该组位于 Builtin 容器内,其具有内置的高权限和功能,其成员对系统拥有完全控制权限。该组控制对其域中所有域控制器的访问,并且可以更改所有管理组的成员身份。该组的默认成员为 Administrator、Domain Admins 和Enterprise
Admins,但是该组不属于其他任何组。该组具有域中的任何对象或域控制器上的任何资源的特殊权限。无法重命名、删除或移动此组。该组的SID 恒为S-1-5-32-544。 - Backup Operators
该组位于 Builtin 容器内,其可以备份和恢复计算机上的所有文件,而不管保护这些文件的权限如何。
无法重命名、删除或移动此组。默认情况下,这个内置组没有成员,并且也不属于其他组。它可以在域控制器上执行备份和恢复操作。它的成员资格可以由域中的默认服务管理员组和域管理员以及企业管理组来修改。它不能修改任何管理组的成员资格。虽然此组的成员不能更改服务器设置或修改目录的配置,但他们具有替换域控制器上的文件(包括操作系统文件)所需的权限。因此,此组的成员将被视为服务管理员。该组的 SID 恒为 S-1-5-32-551。 - Cert Publishers
该组位于 Users 容器内,其包括正在运行企业证书颁发机构的所有计算机的组。证书发布者被授权在活动目录中的用户对象发布证书。默认情况下,这个内置组没有成员,并且也不属于其他组。该组的 SID 为 S-1-5--517。 - Print Operators
该组位于 Builtin 容器内,其仅存在于域控制器上的内置组。默认情况下,唯一的成员是域用户组。打印操作员可以管理打印机和文档队列。无法重命名、删除或移动此组。该组的 SID 恒为 S-1-5-32-550。 - RAS and IAS Servers
该组位于 Users 容器内,默认情况下,此组没有成员。正在运行路由和远程访问服务的计算机将自动添加到该组中。此组的成员可以访问用户对象的某些属性,如“读取帐户限制”、“读取登录信息”和“读取远程访问信息”。该组的SID恒为S-1-5--553。 - Server Operators
该组位于 Builtin 容器内,其仅存在于域控制器上。默认情况下,该组没有成员。该组的用户可以交互式地登录到服务器,创建和删除网络共享,启动和停止服务,备份和恢复文件,格式化计算机的硬盘,并关闭计算机。并且它可以访问域控制器上的服务器配置选项。其成员身份由域中的服务管理员和域管理员以及企业管理员组控制。它不能更改任何管理组的成员资格。这是一个服务管理员帐户,因为它的fcmit.cc
成员对域控制器有物理访问权,其可以执行维护任务(如备份和恢复),也能够更改安装在域控制器上的二进制文件。无法重命名、删除或移动此组。该组的SID恒为 S-1-5-32-549。 - Users
该组位于 Builtin 容器内,初始安装操作系统后,唯一的成员是身份验证用户组。当计算机加入域时,域用户组将被添加到计算机上的 Users 组中。用户可以执行诸如运行应用程序、使用本地打印机和网络打印机、关闭计算机和锁定计算机等任务。如果应用程序的安装程序支持每个用户的安装,那么用户可以安装只允许他们使用的应用程序。无法重命名、删除或移动此组。该组的SID 恒为S-1-5-32-545。
常见的域全局组:
- Domain Admins
该组位于 Users 容器内,其具有管理该域的权限和功能,其成员对系统拥有完全控制权限。该组的默认成员为 Administrator,该组默认属于Administrators 组。该组控制对域中所有域控制器的访问,并且可以更改所有管理组的成员身份。默认情况下,域管理员组是已加入域的所有计算机上的管理员组的成员,包括域控制器。域管理员组中的任何成员是域在活动目录中创建的任何对象的默认所有者。如fcmit.cc
果该组的成员创建了其他对象,如文件,则默认的所有者是管理员组。此组控制对域中所有域控制器的访问,并可以修改域中所有管理帐户的成员资格。它自己的成员身份可以由服务管理员组、域管理员以及企业管理组进行修改。这是一个服务管理员帐户,因为它的成员对域控制器具有完全的访问权限。该组的SID恒为S-1-5--512。 - Domain Computers
该组位于 Users 容器内,其包括已加入域的所有计算机,但不包括域控制器。该组的 SID 恒为 S-1-5--515。 - Domain Controllers
该组位于 Users 容器内,其包括该域中的所有域控制器。新的域控制器将自动添加到此组中。该组的 SID 恒为 S-1-5--516。 - Domain Users
该组位于 Users 容器内,其包括域中的所有用户帐户。在域中创建用户帐户时,该帐户将自动添加到此组中。该组的 SID 恒为 S-1-5--513。 - Domain Guests
该组位于 Users 容器内,其包括域的内置 Guest 帐户。该组的默认成员为Guest
帐户,默认属于 Guests 组。S-1-5--514。
6 Group Policy Creators Owners
该组位于 Users 容器内,其被授权在活动目录中创建新的组策略对象。默认情况下,该组的唯一成员是 Administrator。该组的 SID 恒为S-1-5--520。