证书服务
CA证书可以有效的预防中间人攻击
如何预防中间人攻击
如果访问http网站,在服务端和客户端进行通信的过程中依赖非对称加密,而不安全的点就在于,黑客可以抓取到服务端发往客户端的公钥,充当中间人可以接管会话,这个时候就需要一个中间服务来进行给公钥签名,让客户端知道哪些才是可信的公钥
当网站向客户端发送公钥的时候,先发给中间CA进行签名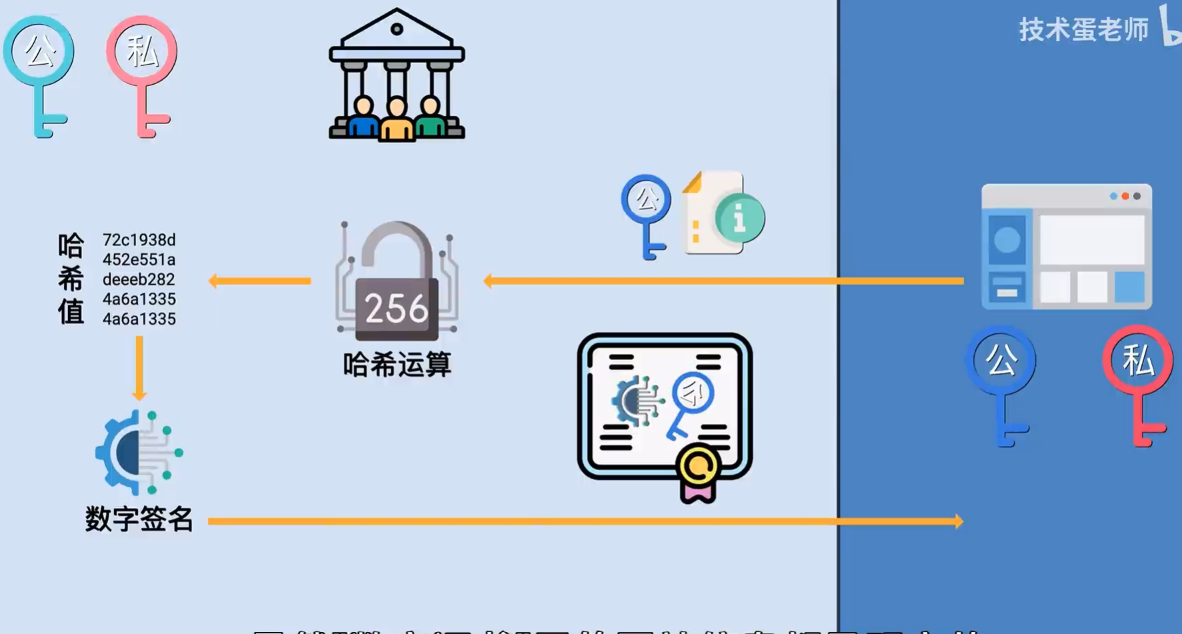
为了确保这个中间CA是可信的,需要获得根CA的签名,而根CA自己给自己签名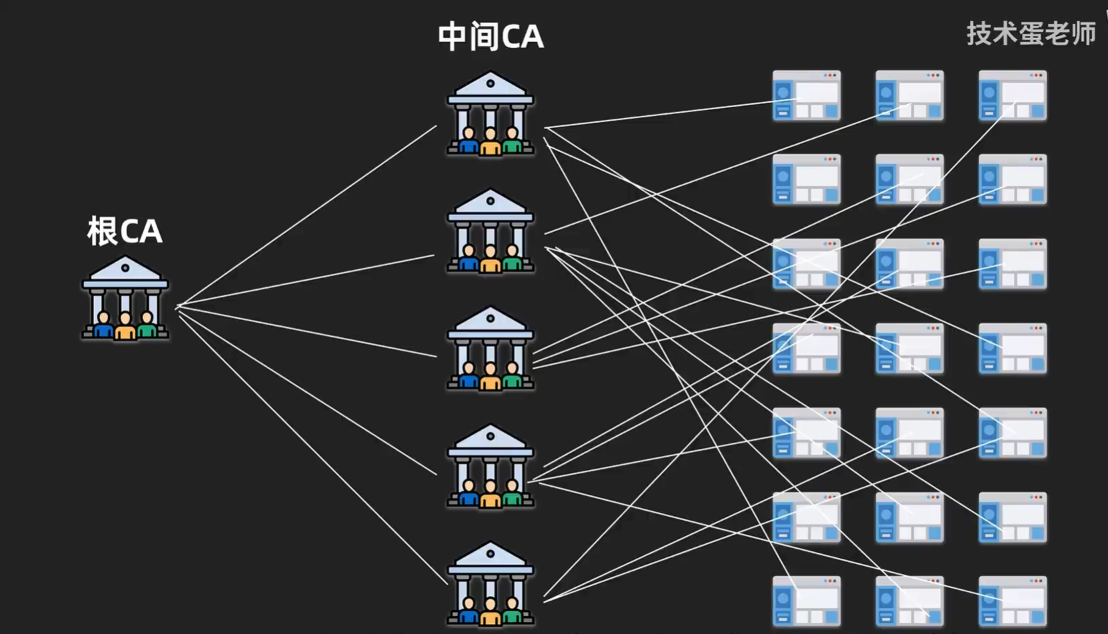
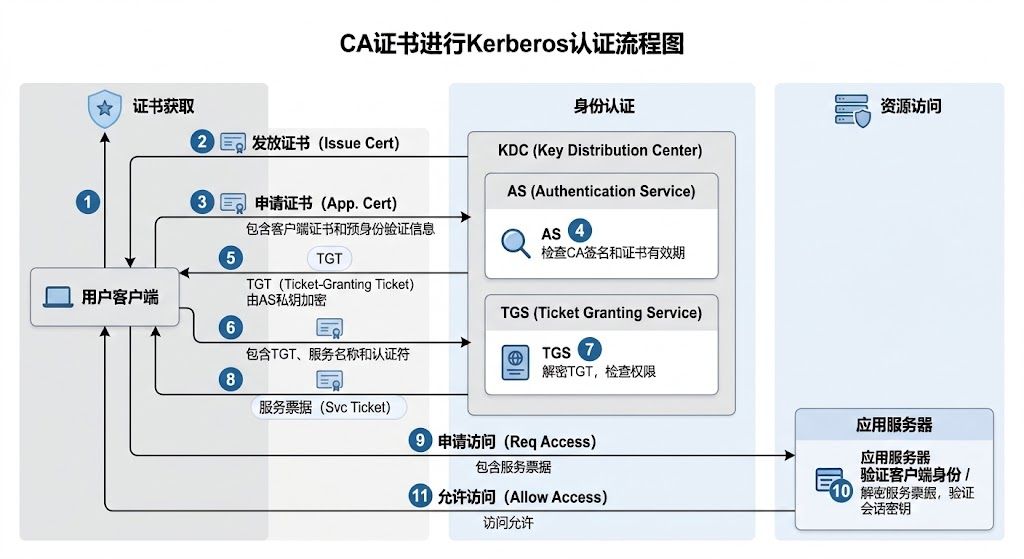
CA证书参与下的kerberos认证流程
CA也可以参与kerberos认证,即 PKINIT 机制,基于公钥的初始身份验证扩展,相比于传统的kerberos认证,可以杜绝AS-REP Roasting、暴力破解、无缝集成智能卡与硬件安全载体
CA证书参与的kerberos一般的流程是:
首先CA机构向客户端颁发用户证书,向KDC(域控)颁发身份证书,客户端和服务端都信任该CA根证书,并且服务端配置中明确授权该 CA 签发的用户证书可用于域身份映射;
然后是kerberos认证阶段,在AS阶段,原本用于加密时间戳的ntlmhash被客户端证书及私钥签名所替代,后续的TGS及应用访问流程基本一致。